
Мережа стабільна під час звичайної роботи, але кілька пристроїв не можуть відновити підключення після перезапуску всього сайту. Однією з можливих причин є поріг захисту, встановлений нижче допустимого сплеску запуску. Налаштування контролю шторму, яке виглядає консервативним у мережі, що не працює, може стати руйнівним у момент, коли відновлення найбільше важливе.
Контроль штормів обмежує вибраний трафік відповідно до правил класифікації, вимірювання та дій платформи. Однакове відображене число може означати дуже різні швидкості на різних інтерфейсах або пристроях. Почніть з розуміння цих правил, а потім використовуйте спостережуваний трафік додатків, щоб вибрати та протестувати політику.
Точно визначте, що обмежується
Перевірте, чи застосовується налаштування до широкомовної розсилки, багатоадресної розсилки, невідомої одноадресної розсилки або іншої задокументованої категорії. Відома одноадресна розсилка та невідома одноадресна розсилка не є взаємозамінними термінами, а багатоадресна розсилка може включати трафік, необхідний для програми.
Визначте, чи категорії враховуються окремо чи разом, і де відбувається вимірювання. Прочитайте документацію до конкретної моделі, а не припускайте, що знайома назва меню іншого постачальника має таку саму область дії.
Ciscoпосібник з налаштування штормового контролюілюструє роль класів трафіку, порогів та поведінки придушення. Його налаштування та обмеження реалізації залежать від платформи, тому використовуйте його як концептуальне посилання, а не як готову конфігурацію для іншого комутатора.
Перерахуйте одиницю порогу перед порівнянням налаштувань
Якщо поріг виражається у відсотках від пропускної здатності інтерфейсу, швидкість інтерфейсу змінює своє номінальне значення. Один відсоток від 1 Гбіт/с дорівнює 10 Мбіт/с, тоді як один відсоток від 100 Мбіт/с дорівнює 1 Мбіт/с. Це арифметичні ілюстрації; фактична точність обліку та забезпечення виконання апаратного забезпечення все ще потребує підтвердження.
Поріг кількості пакетів за секунду вимірює іншу величину. При ілюстративному рівні 1000 пакетів за секунду, 100-байтові пакети становлять 0,8 Мбіт/с з цих підрахованих байтів, тоді як 1000-байтові пакети становлять 8 Мбіт/с. Накладні витрати на проводах та визначення підрахованої довжини комутатором можуть змінити це співвідношення.
Ця різниця має значення, коли робоче навантаження керування малими пакетами порівнюється з більшими медіа-пакетами. Налаштування, скопійоване з іншого порту, може накладати суттєво інше практичне обмеження, навіть якщо обидва порти показують однакове число.
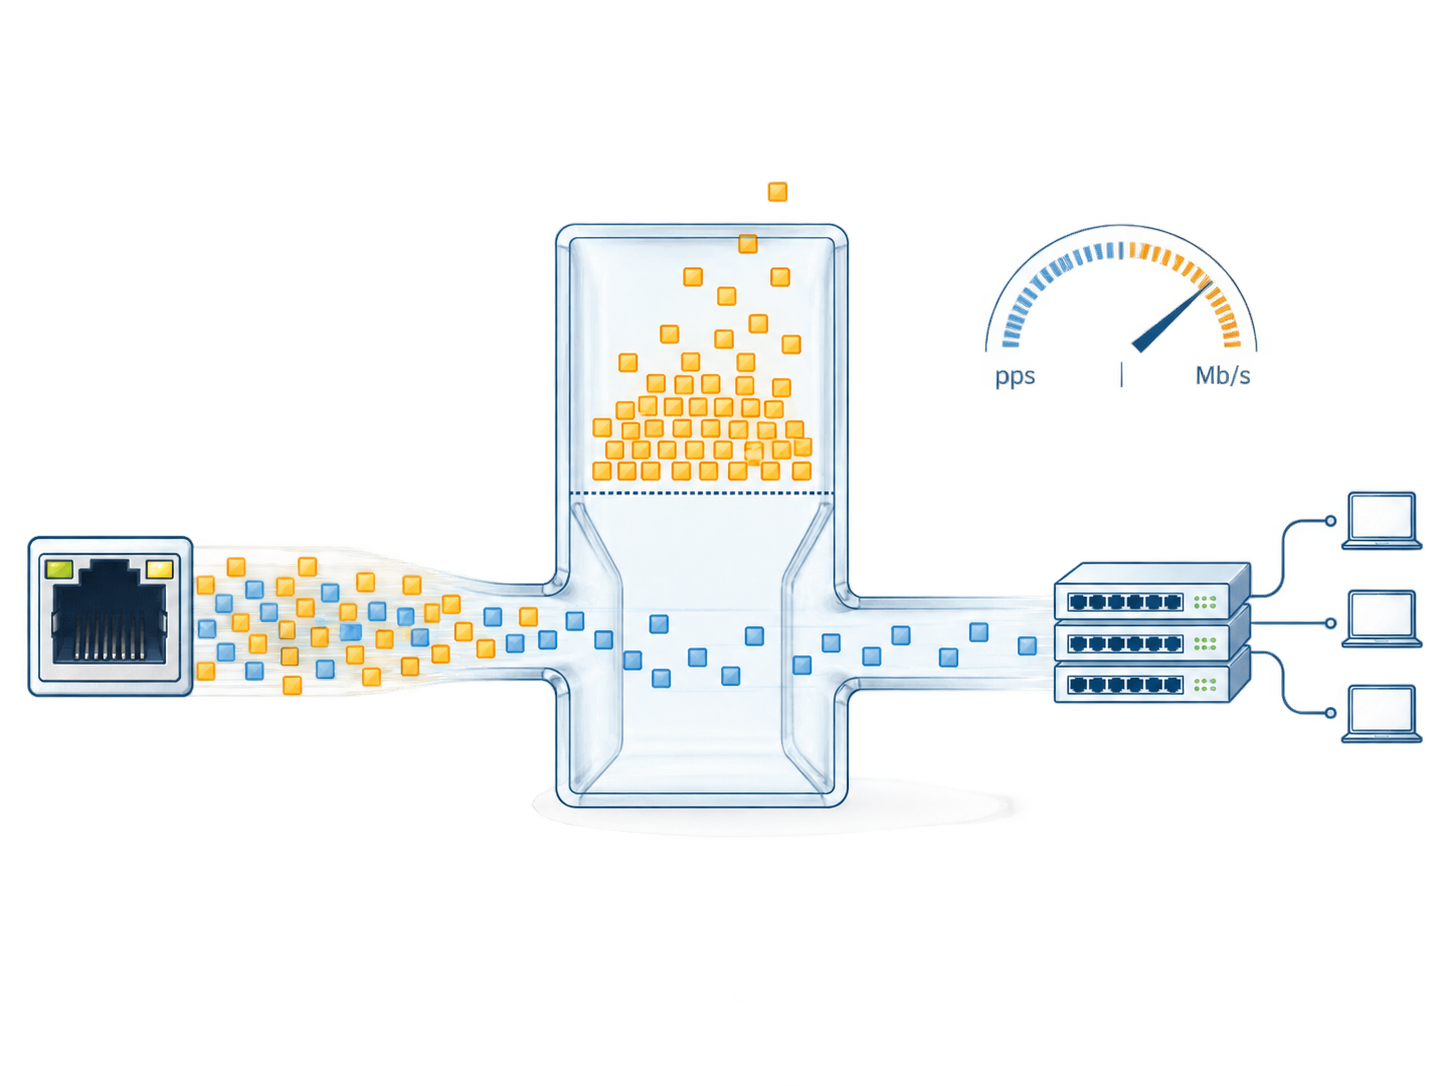
Середнього трафіку недостатньо для вибору ліміту
Спостерігайте за мережею під час станів, які створюють легітимні спалахи: запуск, розв'язання адрес, виявлення, приєднання до багатоадресної розсилки, зміни топології та повторне підключення програм. Визначте, які з цих подій належать до класу трафіку, що контролюється.
Використовуйте інтервал вимірювання, який може виявити відповідну закономірність. Довге усереднення може згладити короткий імпульс, який інтервал примусового виконання комутатора обробляє по-різному. Отримайте інформацію про інтервал і порогову поведінку пристрою, де це задокументовано, включаючи будь-які допустимі значення імпульсу або округлення.
Зберігайте дані про трафік, пов’язані з конфігурацією та робочим навантаженням. Базовий рівень із п’яти підключених пристроїв не є автоматично придатним після розширення до п’ятдесяти. Нова версія прошивки або режим роботи програми також може змінити поведінку виявлення та відновлення.
Оберіть дію так само ретельно, як і поріг
Залежно від реалізації, подія може придушувати вибраний трафік, викликати тривогу, вимкнути порт або поєднувати дії. Ці результати мають різні наслідки для обслуговування. Вимкнення порту може вплинути на весь трафік на цьому порту, навіть якщо тригер стосувався одного класу.
Визначте, що має статися після події. Чи відновлюється переадресація, коли швидкість падає нижче задокументованого рівня? Чи існує окремий поріг падіння? Чи повинен оператор відновлювати вимкнений порт? Якщо автоматичне відновлення ввімкнено, що запобігає повторному циклу з'єднання через постійну помилку?
Прийнята політика повинна відповідати на ці питання з операційної точки зору. Тривога, яку ніхто не отримує, не забезпечує такого ж захисту, як контрольована подія з процедурою реагування. Політика вимкнення без доступного методу відновлення може продовжити перебої, які вона мала стримувати.
Перегляньте порти відповідно до їхніх ролей
| Роль порту | Трафік, який потрібно зрозуміти | Проблема щодо перегляду порогових значень |
|---|---|---|
| Пряма кінцева точка | Його звичайна поведінка, поведінка запусків та помилок | Вузька базова лінія може не враховувати дійсні сплески відновлення |
| Комутатор доступу вниз по потоку | Агрегування трафіку з кількох кінцевих точок | Скопійований поріг кінцевої точки може бути занадто обмежувальним |
| Шлях приймача багатоадресної розсилки | Необхідні медіагрупи та біржі контролю | Необхідна багатоадресна розсилка повинна залишатися придатною для використання |
| Надлишковий висхідний канал | Рух транспорту до та після зміни маршруту | Шлях, що вижив, може витримати більше навантаження |
| Тимчасове підключення для технічного обслуговування | Очікувані інструменти та активність пошуку | Короткострокова робота повинна відповідати затвердженій політиці порту |
Уникайте одного універсального значення для кожного інтерфейсу, якщо це не підтверджується проектними даними. Узгодженість портів і ролей корисніша, ніж числова однорідність.
Перевірте як здорові, так і патологічні випадки
У контрольованому тесті запустіть легітимне робоче навантаження через запуск та повторне підключення. Переконайтеся, що необхідні служби працюють успішно без неочікуваного припинення або завершення роботи. Спостерігайте за відповідними лічильниками та подіями, а не лише за тим, чи залишається з’єднання активним.
Потім відпрацюйте затверджений випадок аномального руху транспорту в ізольованому або належним чином контрольованому середовищі. Перевірте заплановані дії та їх вплив на послуги, що не постраждали. Запишіть клас руху, схему швидкості, час та результат відновлення.
Не генеруйте шторм у виробничій мережі лише для того, щоб перевірити, чи працює прапорець. Тестове середовище та метод впровадження повинні відповідати затвердженому процесу сайту. Репрезентативний пілотний проект може встановити поведінку, перш ніж політика буде широко розгорнута.
Якщо порогова подія трапляється під час нормального обслуговування, дослідіть джерело та шаблон, перш ніж підвищувати ліміт. Причиною може бути легітимне розширення, неправильно налаштована кінцева точка або ненавмисне зациклення рівня 2. Ці випадки потребують різних виправлень.
Забезпечте запобігання циклам та керування членством
Контроль штормів – це допоміжний захист, а не заміна топології без петель. Петля може продовжувати спричиняти перебої, навіть коли вибраний трафік пригнічено. Перегляньте базову кабельну систему та конструкцію спонтанного дерева або кільця, коли є докази, що на це вказують.
Аналогічно, небажаний розподіл багатоадресної розсилки може вимагати перевірки членства та запитувача. Звуження порогу багатоадресної розсилки може маскувати перевантаження, а також пошкодити приймачі, яким потрібен потік. Виправте структуру переадресації, а потім перевірте політику швидкості відносно результуючого трафіку.
Мета полягає в тому, щоб стримувати аномальну поведінку, зберігаючи при цьому прийнятну програму. Це вимагає як надійного проектування мережі, так і належним чином перевіреної захисної реакції.
Задокументуйте причину кожного розгорнутого значення
ДляВибір керованого комутатора TODAHIKA, запитайте підтримувані класи трафіку, порогові одиниці, поведінку вимірювання, видимість подій та елементи керування відновленням для точної моделі. Додайте до запиту ролі портів та критичні вимоги до запуску.
Зберігайте вибрані налаштування з базовими спостереженнями та результатами тестування. Вкажіть, яка зміна викликає перегляд: більше кінцевих точок, нова служба багатоадресної розсилки, зміна швидкості висхідного каналу або переглянутий порядок відновлення. Цей запис дозволяє наступному інженеру навмисно скоригувати політику, замість того, щоб успадковувати незрозуміле число, яке може більше не відповідати мережі.
Час публікації: 01 вересня 2026 р.


